Invasões a sistemas comerciais de refrigeração provocaram alterações de temperatura e descarte de alimentos. No Brasil, episódio reforça debate sobre proteção de serviços e modernização das leis.
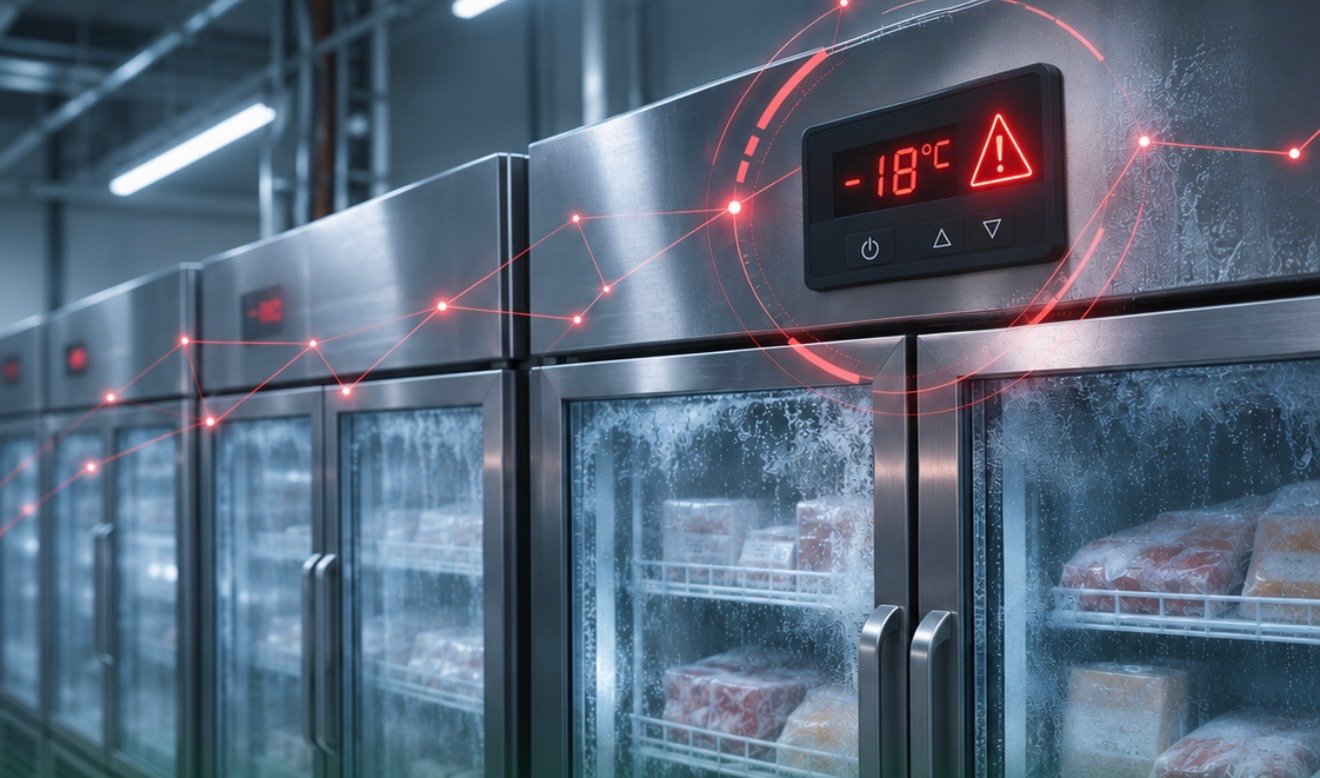
Ataques cibernéticos contra sistemas de refrigeração de supermercados na Europa mostraram como uma invasão digital pode causar prejuízos fora das telas. Ao acessar controles remotos, invasores alteraram configurações de equipamentos, aqueceram áreas de armazenamento e provocaram o descarte de alimentos em estabelecimentos atingidos.
O episódio acende um alerta também para o Brasil. Sistemas conectados são usados em indústrias, hospitais, redes de abastecimento, comércio e outros setores. Uma falha de segurança pode comprometer produtos, interromper serviços e gerar riscos à população.
Em comunicado conjunto divulgado na quarta-feira (4), a Agência da União Europeia para a Cibersegurança (ENISA), a Comissão Europeia e a Europol informaram que os incidentes começaram em outubro e que uma nova onda ocorreu entre 1º e 2 de novembro, atingindo estabelecimentos em diferentes países europeus.
As autoridades acompanham a investigação e recomendaram atenção aos sistemas de controle de refrigeração. Dois grupos pró-Rússia reivindicaram os ataques, segundo a imprensa europeia, mas a autoria não foi confirmada de forma independente. Não há base para atribuir a operação ao governo russo.
Como os sistemas foram atingidos
Os alvos eram sistemas utilizados para supervisionar instalações comerciais de refrigeração à distância. O centro francês de resposta a incidentes cibernéticos identificou comprometimentos envolvendo controladores de diferentes fabricantes.
O órgão de segurança cibernética dos Países Baixos alerta que equipamentos expostos à internet podem ser acessados por meio de vulnerabilidades ou senhas frágeis, permitindo mudanças na temperatura e nos ciclos de degelo. As fontes consultadas não confirmam uma única falha usada em todos os casos.
A alteração de um parâmetro também não significa que todos os equipamentos tenham atingido a temperatura programada pelos invasores. Os efeitos variaram conforme o estabelecimento e o tempo de resposta.
Brasil já tem leis, mas pode aperfeiçoá-las
O caso reforça a necessidade de o Congresso Nacional avaliar se a legislação brasileira acompanha a transformação dos riscos digitais, especialmente quando um ataque a sistemas conectados pode causar danos materiais, interromper serviços ou afetar a segurança de pessoas.
Já existem instrumentos legais que podem alcançar essas condutas. O artigo 154-A do Código Penal trata da invasão de dispositivo informático e prevê hipóteses mais graves quando há, por exemplo, controle remoto não autorizado. Outros dispositivos podem ser aplicáveis a danos e à interrupção de serviços, conforme as circunstâncias de cada caso.
Isso significa que não há um vazio completo de proteção penal. O desafio é avaliar se as normas atuais são suficientemente claras e abrangentes para lidar com sabotagem digital de equipamentos e processos físicos, além de assegurar meios para investigação e cooperação entre órgãos públicos e empresas.
Uma das propostas em análise é o Projeto de Lei 4.939/2020, que aborda prova digital e prevê, entre outros pontos, crimes específicos relacionados a dano e sabotagem informática. O texto ainda está em tramitação e não é lei.
Prevenção também é essencial
Além da atualização legislativa, o episódio demonstra a importância de proteger o acesso remoto, revisar senhas, instalar atualizações de segurança, monitorar equipamentos e manter planos de resposta a incidentes. Essas medidas ajudam a reduzir riscos em sistemas de refrigeração e em outras estruturas conectadas.
Os ataques europeus mostram que a segurança digital também é uma questão de segurança econômica e de continuidade de serviços. O alerta vale para qualquer país que dependa de equipamentos conectados.